הגנו מפני דליפת מידע, זהו וסכלו איומים פנימיים

80% מהחברות סובלות מדליפת מידע בעקבות טעויות אנוש או פעולות זדוניות. הפתרון של Safetica יסייע לכם לנהל את העסק ללא סיכון של אובדן מידע אישי (PII), קניין רוחני או נתונים רגישים אחרים שעלולים להשפיע על ההמשכיות העסקית.
Safetica זוכה בפרס Global Infosec Awards 2025 של Cyber Defense Magazine Safetica Grid Leader בדירוג G2 Spring 2025 עבור פתרון מניעת דליפת מידע Safetica זוכה בפרס Easiest Setup לשוק ה-Mid Market בדירוג G2 Spring 2025 Safetica זוכה בתואר High Performer בדירוג G2 Spring 2025 בתחום אבטחת מידע ו-DLP Safetica זוכה בפרס Best Results של G2 Spring 2025 עבור פתרון מניעת דליפת מידע (DLP)

פתרון ארגוני למניעת דליפת מידע (DLP)
והתמודדות עם איומים פנימיים (IRM)

אנו מזהים מידע רגיש, מונעים דליפות מידע
ומגנים על עסקים מפני איומים פנימיים.

מהו אובדן מידע?

אובדן מידע רגיש יכול לקרות בכל מקרה בו המידע הרגיש שלכם משותף עם גורם זר בטעות או בכוונה, למשל: הודעת מייל שכוללת חומרים רגישים מועברת בטעות למתחרים, מחשב נייד עם מידע ארגוני נגנב או עובד שעוזב את החברה יחד עם רשימת הלקוחות החשובים.


כאשר מידע רגיש אובד או נגנב, המוניטין, היתרון התחרותי והרווחיות של החברה נפגעים כולם יחד. בנוסף, עלולות להיות לכך גם השלכות משפטיות ופליליות.

השיגו שקיפות ונהלו מידע רגיש

פתרון Safetica יסייע לכם לגלות ולסווג מידע רב-ערך באמצעות מנגנון הסיווג– Safetica Unified Classification – שמשלב בין ניתוח תוכן הקובץ, המקור שלו ומאפייניו. הפתרון מציע שקיפות מלאה וניטור מתמשך, כך שתוכלו לזהות נתונים רגישים, לסווג אותם ולעקוב אחריהם בכל רגע נתון.

הגנו על מידע עסקי רגיש

סיכונים פנימיים הם כל האיומים הפוטנציאליים הנשקפים מגורמים פנימיים שניתן בהם אמון, כולל עובדי החברה. סיכונים אלו נמצאים בכל הטווח שבין פעולות לא-מכוונות, כמו טעויות אנוש, ועד פעולות זדוניות מכוונות.

במקביל לעובדה שארגונים פועלים באופן שוטף לשיפור הפרודוקטיביות, הם מוכרחים גם להטמיע אמצעים לזיהוי אפקטיבי של איומים פנימיים ולטפל בהם.

מה זה סיכון פנימי?

סיכונים פנימיים הם כל האיומים הפוטנציאליים הנשקפים מגורמים פנימיים שניתן בהם אמון, כולל עובדי החברה. הסיכונים האלה נמצאים בכל הטווח שבין פעולות לא-מכוונות, כמו טעויות אנוש, ועד פעולות זדוניות בכוונת מכוון.


לכן, בזמן שארגונים חייבים לשפר את הפרודוקטיביות באופן שוטף, הם מוכרחים גם להטמיע אמצעים לזיהוי אפקטיבי של איומים פנימיים וטיפול בהם.

זהו איומים פנימיים באופן מדויק ועצרו אותם

פתרון Safetica מספק הגנה פרו-אקטיבית נגד איומים פנימיים, ונוקט בפעולות להגנה על מידע חיוני באופן מהיר.

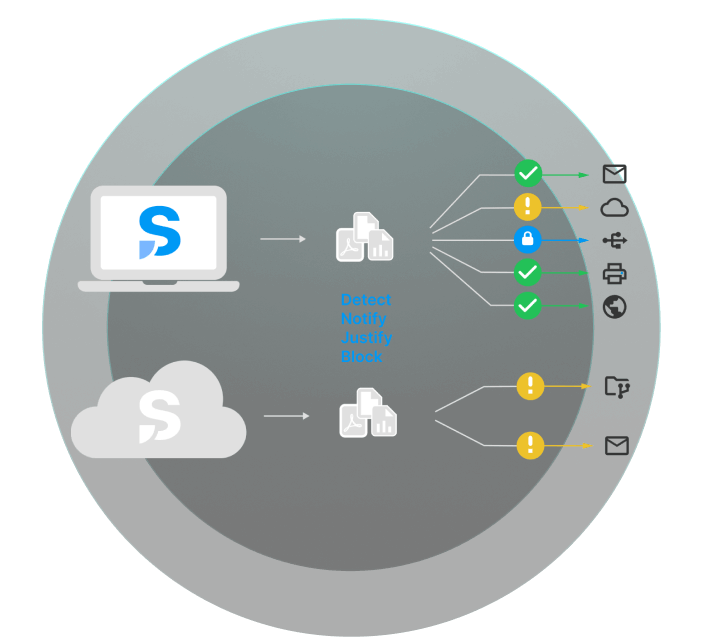
הפתרון שלנו חוסם הדלפה של נתונים לערוצים מגוונים, כמו שירותי ענן, דוא״ל, אתרי אינטרנט, התקני אחסון ניידים ועוד.

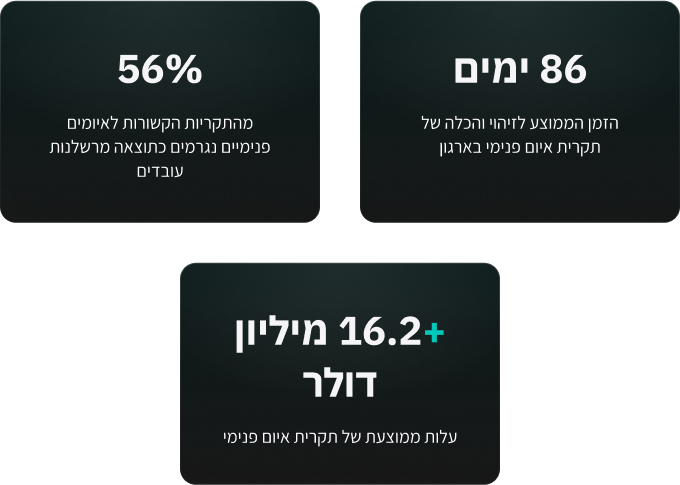
סיכונים פנימיים לא-מכוונים ממשיכים להוות את הסיכון הגדול ביותר לארגונים

סיווג חכם

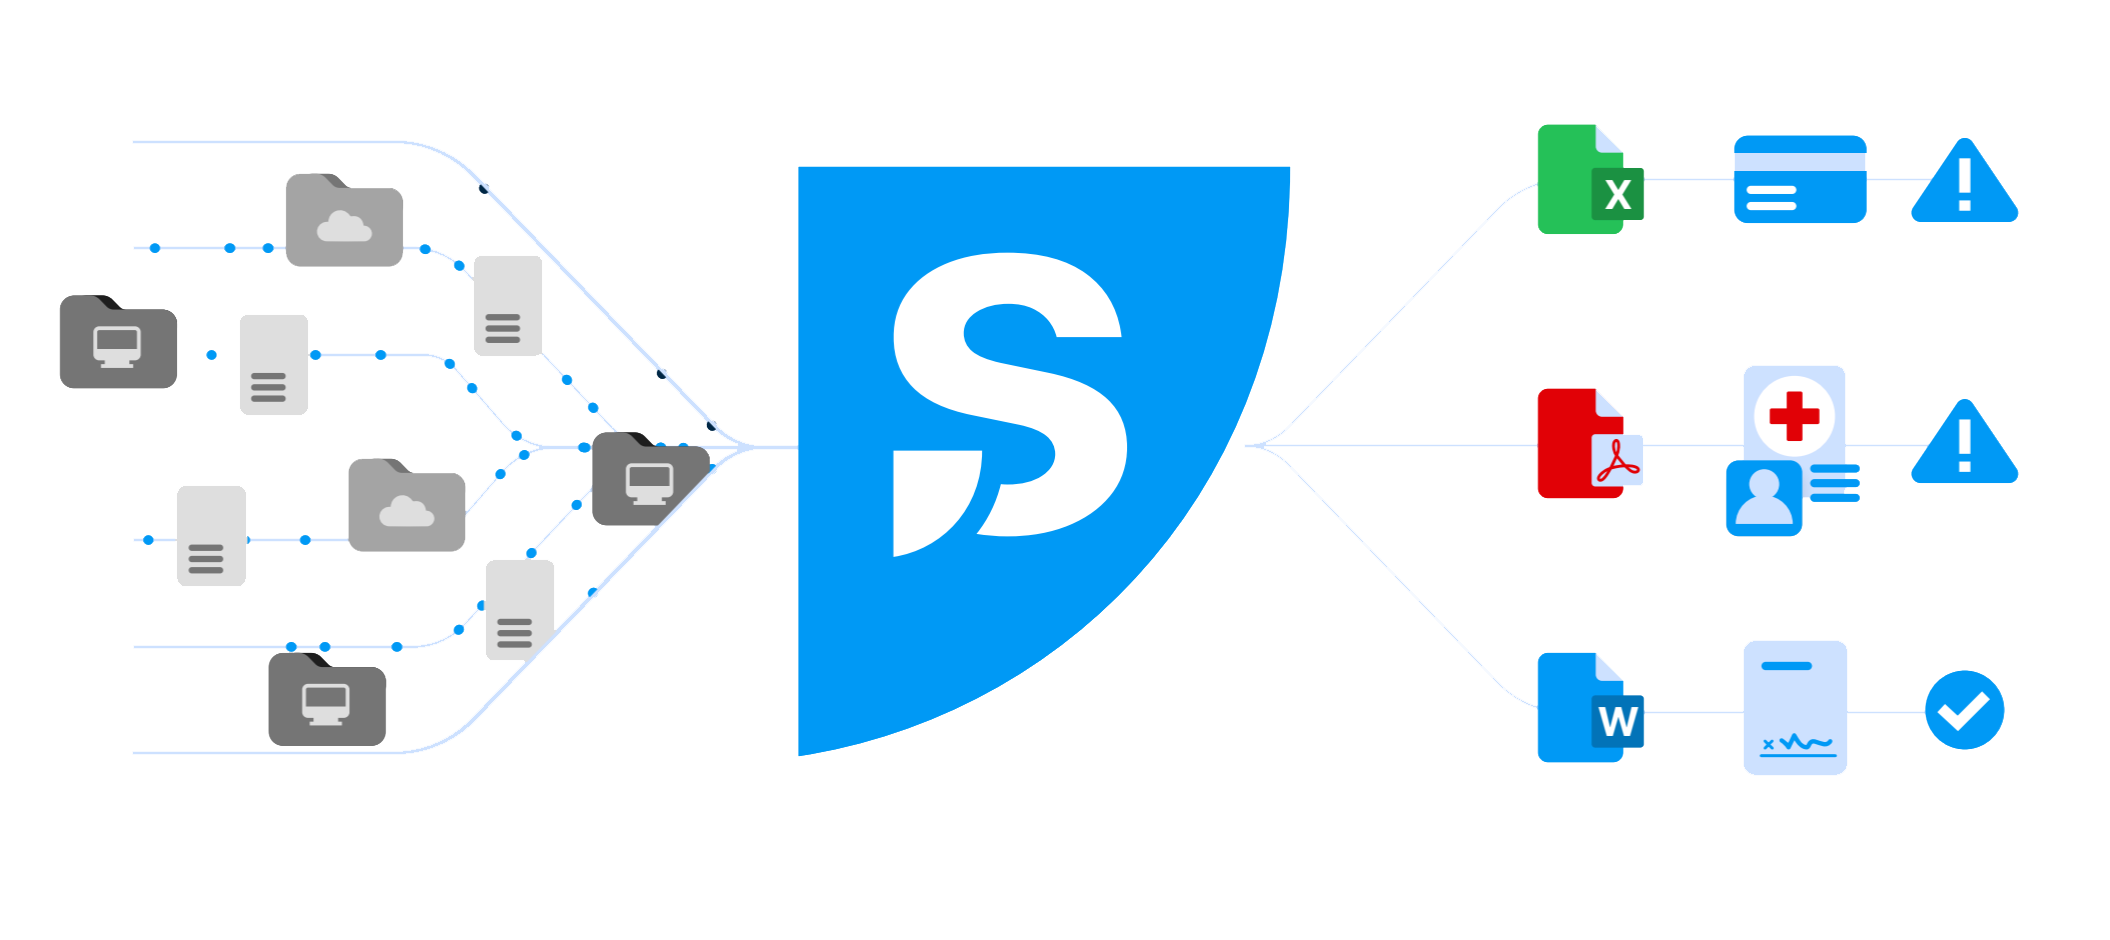
מערכת סיווג חכם מבצעת קטלוג אוטומטי של כלל הנתונים הארגוניים – מובנים ובלתי מובנים – בזמן אמת.
מידע רגיש מזוהה ברמת דיוק גבוהה באמצעות ניתוח הקשרי מתקדם, המשלב מאפייני קובץ, מטא-דאטה וסיווגים חיצוניים יחד עם התוכן עצמו.


המערכת מזהה ומנתחת את מקור הקובץ, מיקומו הקודם, היסטוריית עריכות באפליקציות שונות וסיווגים קודמים על ידי מערכות צד שלישי – ובכך מספקת סיווג מידע מדויק ויעיל.
סוף לזיהויים שגויים – מידע רגיש מסווג ומוגן באופן חכם.

ניתוח סיכונים מבוסס הקשר

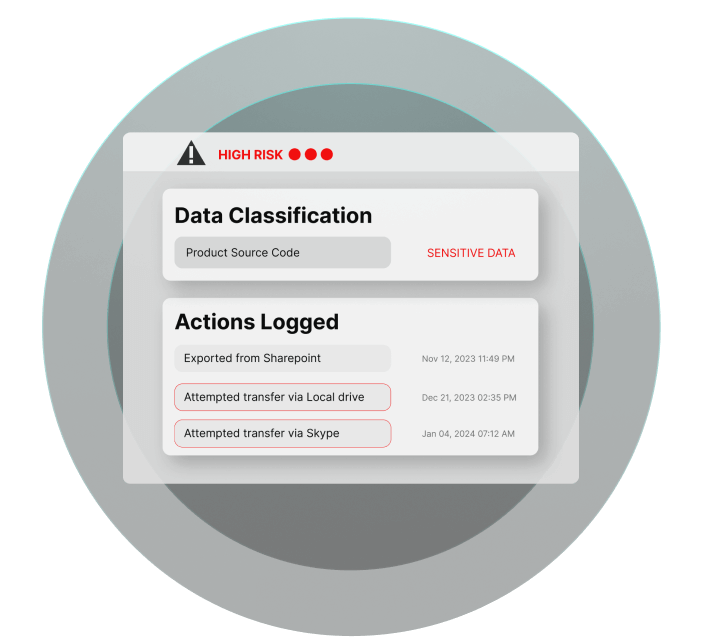
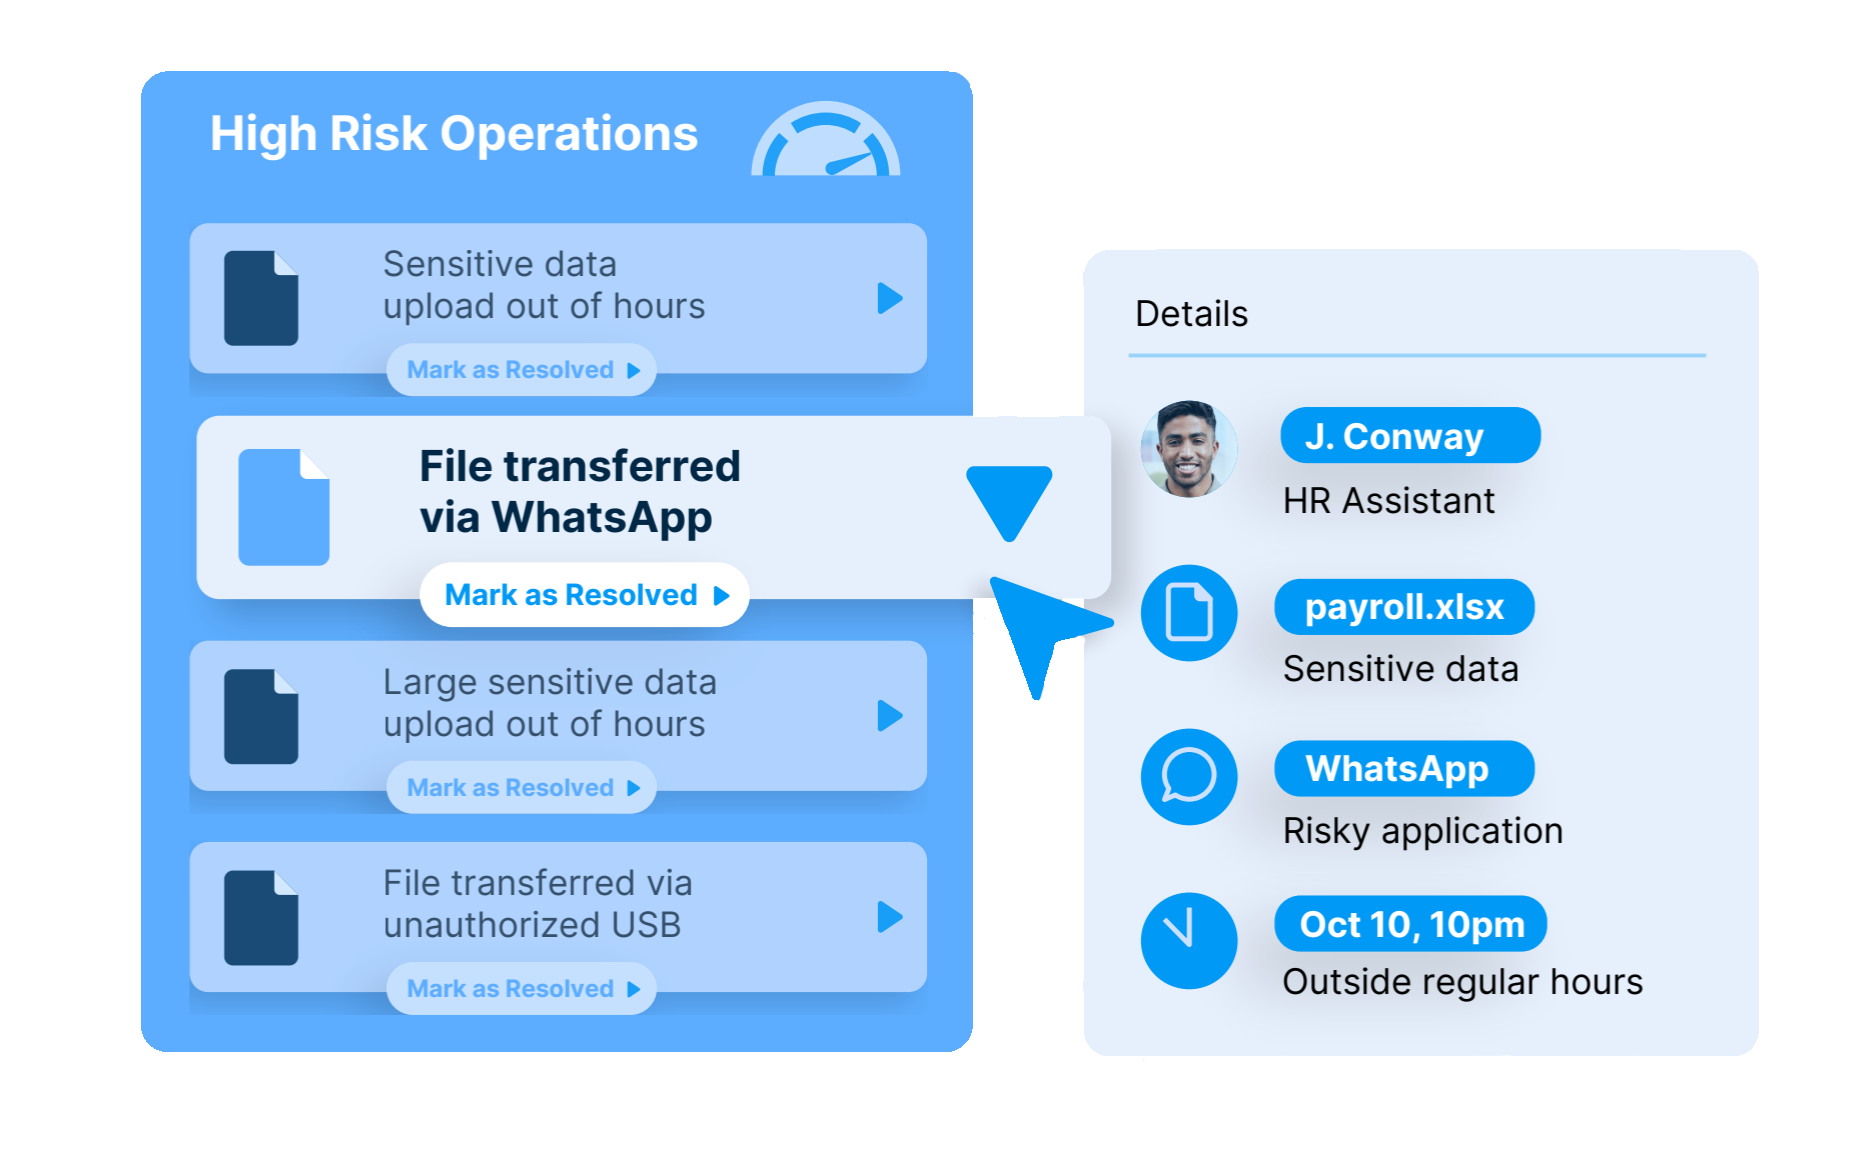
כל פעולה שמתבצעת על נתונים בארגון – העתקה, העלאה, שיתוף או עריכה – מנוטרת, מנותחת ומדורגת באופן אוטומטי.


המערכת בוחנת הקשרים רלוונטיים כגון זמן הביצוע, היעד, שיטת ההעברה וסיווג המידע, זיהוי פעולות מסוכנות בזמן אמת, תוך שמירה על רציפות העבודה של המשתמשים.
סוף להצפות התרעות מיותרות – קבלת התראות רלוונטיות וממוקדות בלבד.

אבטחה אדפטיבית – התאמה דינמית לאיומים משתנים

מערכת האבטחה ההקשרית של Safetica מסתגלת באופן אוטומטי למצב הרשת ולפעולות המשתמשים, ומספקת הגנה מתקדמת תוך מניעת פעולות מסוכנות – ללא הפרעה לפעילות העסקית.


למידת מכונה מזהה דפוסי עבודה יומיומיים של המשתמשים והארגון.
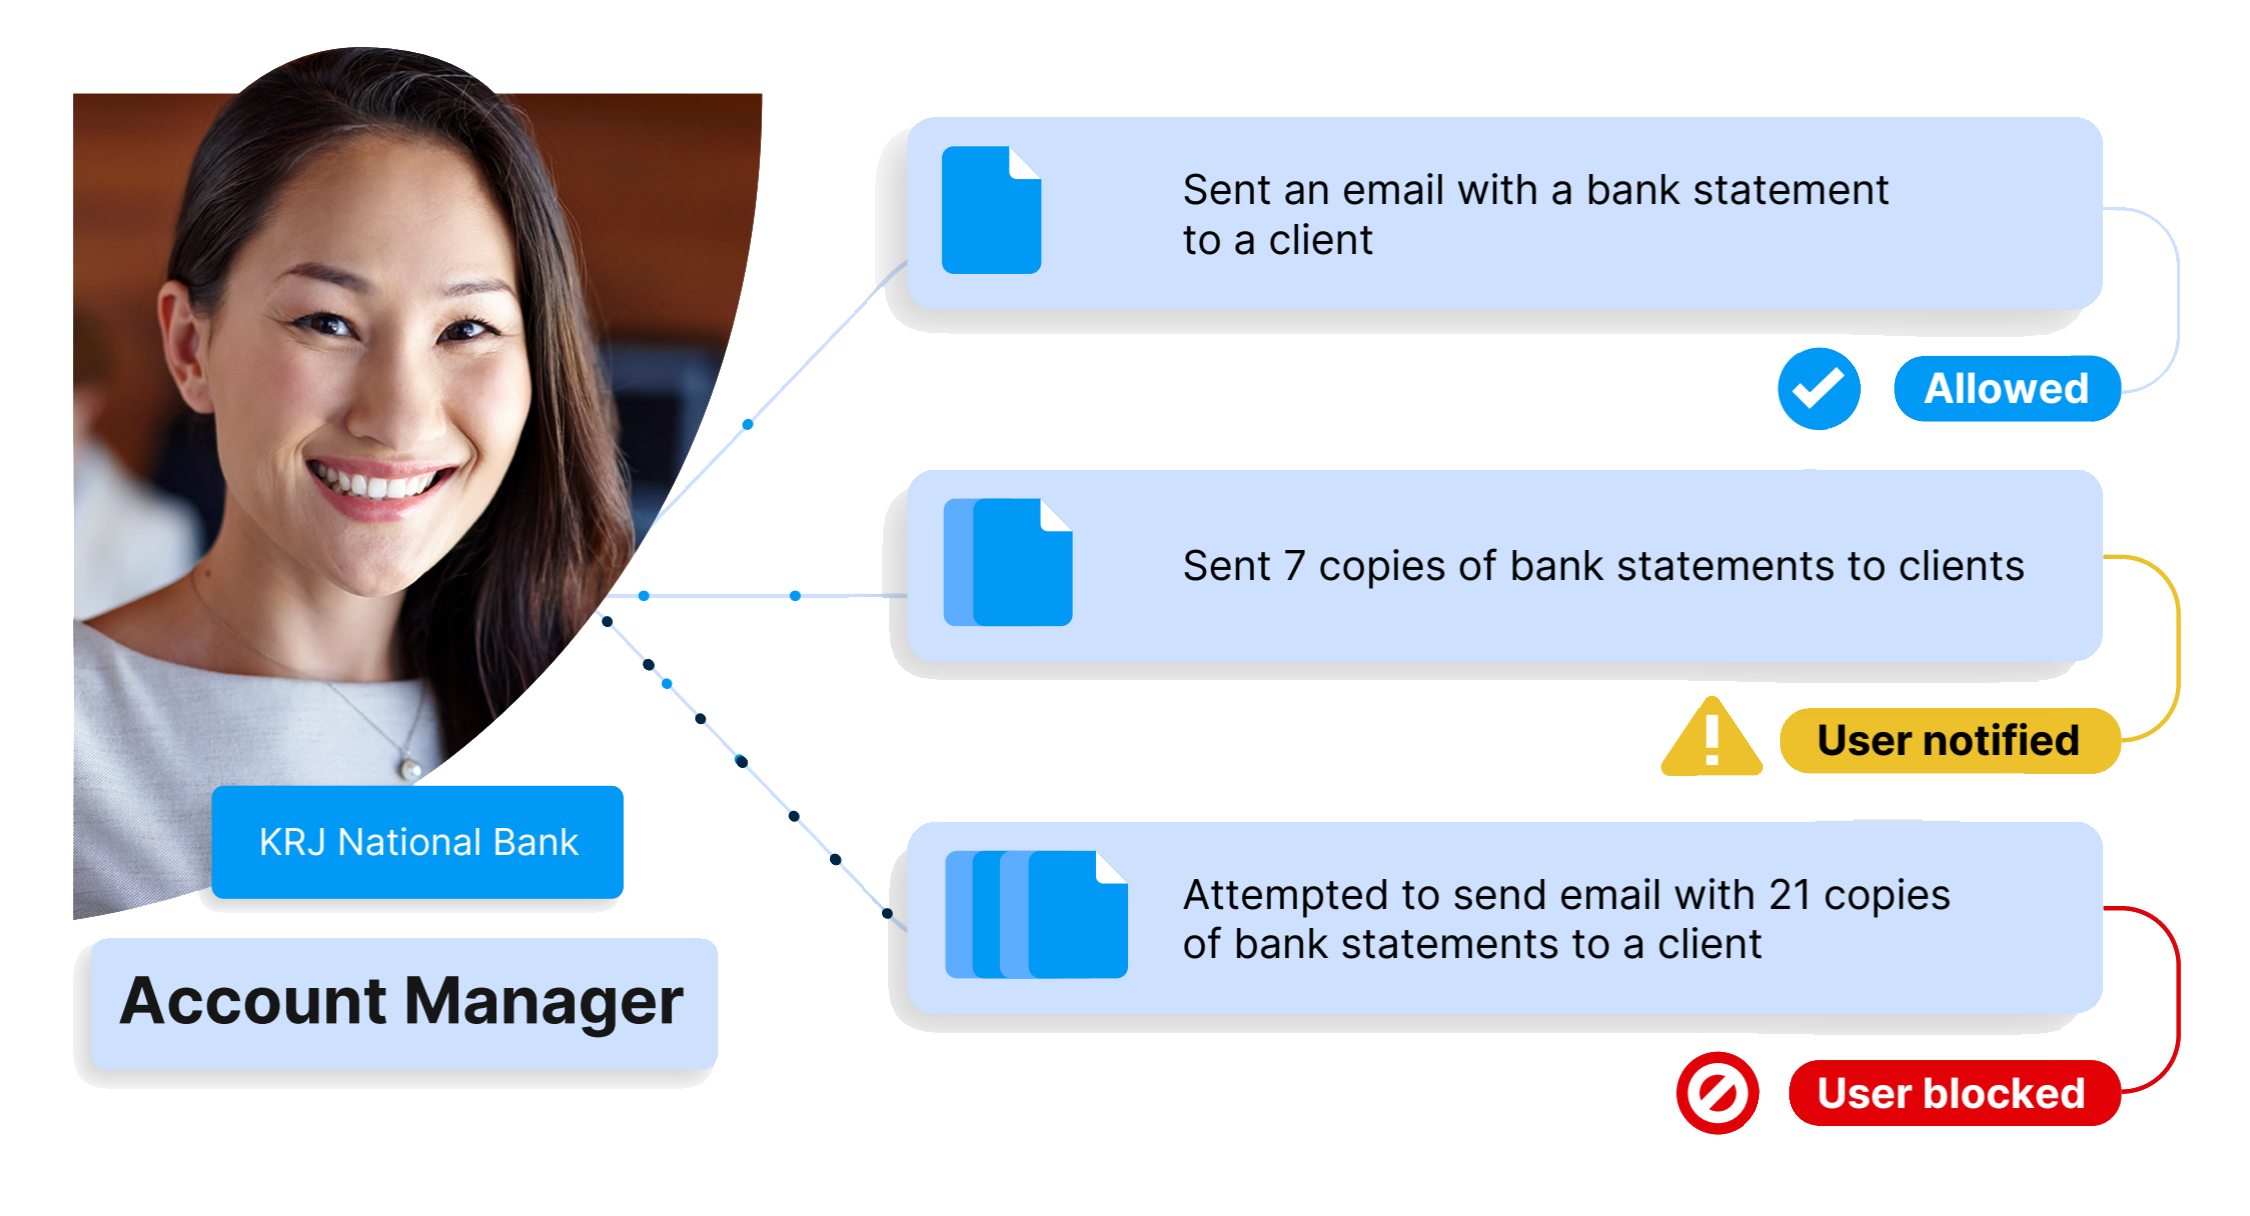
כאשר מזוהה התנהגות חריגה, מופעלות מדיניות אבטחה דינמיות:
התראה בזמן אמת עם אפשרות לעקיפה מבוקרת במידת הצורך.
אם ההתנהגות נמשכת או חורגת באופן משמעותי – הפעולה נחסמת אוטומטית.
אבטחה חכמה שמונעת הפסקות מיותרות – הארגון שלך נשאר מוגן, מבלי לפגוע בזרימת העבודה.

למה לבחור ב-Safetica

זיהוי הפרה של תקנות רגולטוריות וטיפול בהן
הפתרון מסייע לכם לזהות הפרות של תקנות רגולטוריות, למנוע אותן ולטפל בהן. יכולות הביקורת שלו תומכות בחקר אירועים כדי לעמוד בדרישות של רגולציות ותקנים להגנת נתונים כמו GDPR, HIPAA, SOX, PCI-DSS, GLBA, ISO/IEC27001 או CCPA.
קידום מודעות לאבטחת מידע
באמצעות Safetica, תוכלו לנתח סיכונים פנימיים, לזהות איומים ולטפל בהם באופן מהיר. התראות בנוגע לאופן הטיפול במידע רגיש מסייעות לחנך את המשתמשים ולהעלות את המודעות שלהם לאבטחת מידע.
הגנה על מידע עסקי קריטי ורגיש
הפתרון יאפשר לכן להגן על מידע עסקי רגיש הקשור לעסק או ללקוחותיו, על קוד מקור ועל תרשימים, ולמנוע דליפה מכוונת או לא-מכוונת שלהם. הפתרון מבצע בקרה על כל הפעולות הנעשות עם מידע רגיש בכל אחד מכיווני התנועה, כך שתוכלו לדווח על כל סיכון לדליפה או גניבה של מידע ואף לחקור אותו.
ניטור וביקורת מתמשכים
זיהוי פרו-אקטיבי של איומים חדשים שטרם נצפו ותגובה מיידית אליהם מאפשרים לפתרון Safetica להבטיח הגנה מפני חולשות Zero-Day
זיהוי ותגובה מול איומי Zero-Day
הזיהוי הפרו-אקטיבי של איומים חדשים והתגובה המיידית אליהם מאפשר לפתרון Safetica להבטיח הגנה מפני חולשות Zero-Day
ניתוח התנהגות וזיהוי אנומליות
מנגנוני האנליטיקה המתקדמים של Safetica מזהים פעולות חשודות ואנומליות, וכך מאפשרים זיהוי מהיר של פריצות פוטנציאליות וטיפול בהן.
Safetica זכה לדירוג High Performer in the G2 Grid® לפתרונות למניעת אובדן נתונים (DLP)
סיפורים אמיתיים,
תוצאות אמיתיות

רציתי לשתף מניסיוננו עם Safetica ועם תהליך ההטמעה שביצענו יחד עם צוות Comsecure בקבוצת קלי.

חיפשנו פתרון שייתן לנו שליטה ונראות טובות יותר על המידע הארגוני ויסייע לנו לצמצם סיכונים סביב שימוש, העברה וזליגת מידע רגיש.

לפני תחילת התהליך, אחד הדברים שחששנו מהם היה שהטמעת מערכת DLP תהפוך לפרויקט ארוך ומורכב, שידרוש משאבים רבים מצוות ה-IT וישפיע על העבודה השוטפת בארגון.

בפועל, תהליך ההטמעה של Safetica היה פשוט ומהיר משמעותית ממה שציפינו. בתוך כחודש כבר היינו עם מערכת פעילה, כאשר העבודה מצד הצוות שלנו הייתה ממוקדת ולא דרשה מאיתנו להפוך את ההטמעה לפרויקט בפני עצמו.

כבר בשלבים הראשונים קיבלנו תמונה ברורה יותר של האופן שבו מידע נע בתוך הארגון, נקודות סיכון שדורשות תשומת לב ופעילויות שלא תמיד הייתה לנו עליהן נראות קודם לכן.

מבחינתנו, הערך הוא לא רק בהגנה על המידע, אלא גם ביכולת להבין טוב יותר מה קורה בפועל ולהגדיר מדיניות בהתאם לצרכים של הארגון.

גם הליווי של צוות Comsecure לאורך התהליך היה מקצועי, זמין וענייני, החל משלב האפיון ועד ההטמעה והעבודה השוטפת עם המערכת.

אם הייתי צריך לסכם את החוויה שלנו, Safetica הוכיחה לנו שהטמעת DLP לא חייבת להיות פרויקט ארוך וכבד כדי להתחיל לקבל ערך אמיתי.
יובל קרייצר
קבוצת קאלי

קשה להגיע לרמה גבוהה של שירותיות ומצוינות, אבל לשמור על הרמה הזאת לאורך זמן קשה לא פחות.
בכל גוף שאיתו יש לי ממשק בארגון שלכם ניתן לראות את ה-DNA הארגוני ששם את הלקוח במרכז.
מכל הספקים שאיתם אני עובד, השירות של קומסקיור הוא בכמה רמות מעל כולם. וכשזה חובר למוצר טוב, אז מצבנו בכלל טוב.

איתמר לזר
מ.ת.מ

לאחר למעלה משנה של שימוש ב- Safetica, הפתרון הוכיח את עצמו ככלי חיוני ויעיל בהגנה על מידע רגיש ובניהול סיכוני פנים בארגון שלנו. המערכת הוטמעה במהירות, קלה לניהול ומאפשרת קביעת מדיניות דרך ממשק נוח ואינטואיטיבי.

Safetica מספקת ראות מלאה ובזמן אמת על זרימת הנתונים, מאפשרת ניטור, זיהוי ומניעה של דליפות מידע מראש, כולל חסימת אימיילים, הדפסות והעלאה לאינטרנט. בנוסף, המערכת מנטרת פעילות משתמשים בעמדות הקצה, פועלת ברקע ללא פגיעה בעבודה השוטפת, ומציעה מספר שכבות הגנה. המערכת מזהה ומסווגת אוטומטית מידע רגיש ומחילה מדיניות מתאימה בהתאם, ומהווה פתרון אמין, ידידותי ויעיל לחיזוק אבטחת המידע ועמידה בדרישות רגולציה.”

וויליאם עדי
מנהל מערכות מידע | מרכז אקדמי פרס

העבודה עם Safetica העניקה לנו שקט נפשי בכל הנוגע לאבטחת המידע הארגוני, מה שעושה את ההבדל האמיתי הוא השירות. הצוות שמלווה אותנו מפגין מקצועיות וזמינות יוצאות דופן. כיף לעבוד עם שותפים שאכפת להם מהצלחת אבטחת המידע שלנו.

יובל קרייצר
מיישם סייבר - Kali Group

הטמעה מהירה של מערכת Safetica one DLP מאפשרת לנו להציע ללקוחות קטנים ובינונים הגנה מלאה ומקיפה על המידע הארגוני – ממש כמו בארגונים גדולים. הפתרון מאפשר ללקוחתנו לשפר את רמת השקיפות של המידע הזורם בארגון, לשלוט בקלות בעזרת חוקים חכמים ומנוע AI על נהלי האבטחה וכל זאת מבלי לפגוע ביעילות או מהירות עבודת הצוות.

רן גבעון
מנכ"ל ERG

בזכות מוצר ה- DLP של Safetica הצלחנו לשפר את רמת השקיפות של המידע הזורם בארגון ואת רמת השמירה על נהלי האבטחה בארגון, לזהות ולמנוע איומים פנימיים בזמן אמת, ולהבטיח שהמידע הרגיש שלנו מוגן בצורה מיטבית. המערכת עזרה לנו לעמוד בדרישות הרגולציה.

שלומי כהן
CIO עידית מקבוצת מלונות דן
1,300 +
משווקים מרוצים

מאמרים בנושא Safetica

כשהגישה מגיעה מבפנים: מה מקרה אשקלון מחייב לבדוק מול כל ספק

החשוד במתקפה על עשרות עד מאות חברות בישראל עבד כאיש אבטחת מידע בחברת אינטגרציה. ההרשאות שלו לא נפרצו, הן ניתנו לו.
להמשך קריאה

שחזור לילה אחד: איפה בדיוק אפשר היה לעצור את ההשבתה

בין הכניסה להצפנה עוברות שעות, ובכל אחת מהן נותרו סימנים. מה שקבע הוא לא אם התרחש זיהוי אלא מי היה ער.
להמשך קריאה

מעטפת אבטחת מידע וסייבר עם שירות מקומי למנכ"לים וארגונים

מעטפת סייבר מקומית משלבת טכנולוגיה, מומחים ותגובה מהירה כדי להגן על הארגון, המידע והמוניטין.
להמשך קריאה

בעקבות תיקון 13 בישראל: איזה פתרון יש כנגד דלף מידע בארגונים?

תיקון 13 לחוק הגנת הפרטיות מחייב ארגונים להגן על מידע רגיש. כך פתרונות DLP ו-IRM של Safetica מסייעים למנוע דלף מידע ולעמוד בדרישות הרגולציה.
להמשך קריאה

DLP ו-IRM בארגון פיננסי: כך בונים הגנת מידע מלאה

ארגונים פיננסיים צריכים להגן על מידע גם כשהוא נשמר, נשלח, מועתק או יוצא מהארגון.
להמשך קריאה
G2 Spring 2026 - הכרה ב-Safetica כמובילה בתחום אבטחת מידע והגנת נתונים לפי דירוג משתמשים

Safetica מובילה בדוחות G2 אביב 2026: הוכחה לאמון לקוחות ולשליטה חכמה במידע ארגוני

Safetica ממשיכה להוביל בדוחות G2 עם דירוגים גבוהים המבוססים על חוויית משתמש אמיתית.
להמשך קריאה
דליפת מידע ממחשב המדגישה צורך ב-DLP ו-Safetica

כיצד למנוע דליפת קוד מקור ונתונים רגישים לכלי AI כמו ChatGPT בארגון

עובדים משתפים מידע רגיש עם כלי AI בלי להבין שהם יוצרים סיכון אמיתי לארגון.
להמשך קריאה

Safetica מדורגת כמובילה בדוחות G2 חורף 2026 עם 45 תגים והכרה גלובלית רחבה

45 תגים, 149 דוחות ומקומות ראשונים ב G2 חורף 2026 מחזקים את מעמדה של Safetica כמובילה בDLP- ו-Insider Risk .
להמשך קריאה

למה IRM ו-DLP עובדים טוב יותר יחד – חיזוק אבטחת המידע בארגון

שילוב בין IRM ל-DLP יוצר אבטחה חכמה יותר, מבוססת הקשר והתנהגות משתמשים.
להמשך קריאה