הגנה פרואקטיבית על משטח התקיפה החיצוני של הארגון

גישה חדשנית לניטור סיכונים חיצוניים בזמן אמת – באמצעות ניסיונות פריצה בפועל, ממש כמו תוקף אמיתי. Element לא רק מזהה פגיעויות, אלא בודקת אם הן ניתנות לניצול – כדי שתישארו תמיד צעד אחד לפני התוקפים והאיומים.

בעידן שבו האיומים מתרבים והנכסים הארגוניים מתפזרים בין ענן, SaaS, רשתות ציבוריות ואפליקציות נדרשת גישה אחרת להגנה.


Element Security מביאה גישה פורצת דרך לאיתור וניטור רציף של סיכונים חיצוניים – לא רק על ידי סריקה, אלא על ידי ניסיונות פריצה בפועל (באופן בטוח ולא מזיק), בדיוק כפי שהיה עושה תוקף אמיתי.

מה Element עושה?

• סורקת באופן רציף את כל הנכסים החיצוניים של הארגון (אתרים, API, שירותי ענן ועוד)
• מבצעת ניסיונות פריצה אמיתיים ולא פולשניים על כל נכס מזוהה
• ממפה את שרשרת התקיפה המלאה – כולל הוכחת היתכנות (POC)
• ממקדת את צוותי האבטחה רק במה שבאמת מסוכן – בלי רעשי רקע

למי הפתרון מתאים?

Element מתאים לארגונים עם נכסים דיגיטליים חשופים – כאלה שרוצים לדעת מה באמת מסוכן ולפעול לפני שהתוקפים עושים זאת.

הפתרון מתאים במיוחד למי שלא מסתפק בזיהוי פגיעויות – אלא מחפש להבין מה באמת פריץ, ומה מחייב תגובה מיידית.

מחזור ה - CTEM של Element

Element מיישמת את גישת CTEM – ניהול חשיפות איומים באופן רציף (Continuous Threat Exposure Management) – כדי להציע זיהוי וטיפול פרואקטיבי בסיכוני סייבר.
Asset Discovery
גילוי, ניטור ותיעוד רציף של נכסים, טכנולוגיות ורכיבים במערכת הדיגיטלית של הארגון. כולל שמירה על רשימת נכסים מעודכנת מכלל הסביבות – מקומית (on-prem) ובענן.
Asset Mapping
מפו את הטכנולוגיות והשירותים הפעילים בנכסים של הארגון. השתמשו בטכניקות זיהוי מתקדמות כדי לקטלג תוכנות, מסגרות עבודה (frameworks) ורכיבים שונים ברחבי התשתית.
Smart Prioritization
בצעו תיעדוף חכם וחשבו את רמת הסיכון לפי יכולת ניצול (exploitability), הקשר עסקי והשפעה פוטנציאלית. ספקו הערכה ריאלית של חומרת הבעיה, כדי לסייע לצוות האבטחה שלך למקד מאמצים ומשאבים בצורה יעילה.
Active Exploitation
מנוע התקיפה האקטיבית של Element מבצע ניסיונות פריצה מבוקרים ומאובטחים כדי לאתר חשיפות משמעותיות. המערכת יוצרת שרשראות תקיפה אמיתיות עם הוכחת היתכנות (POC) ומוודאת אילו פגיעויות באמת ניתנות לניצול.
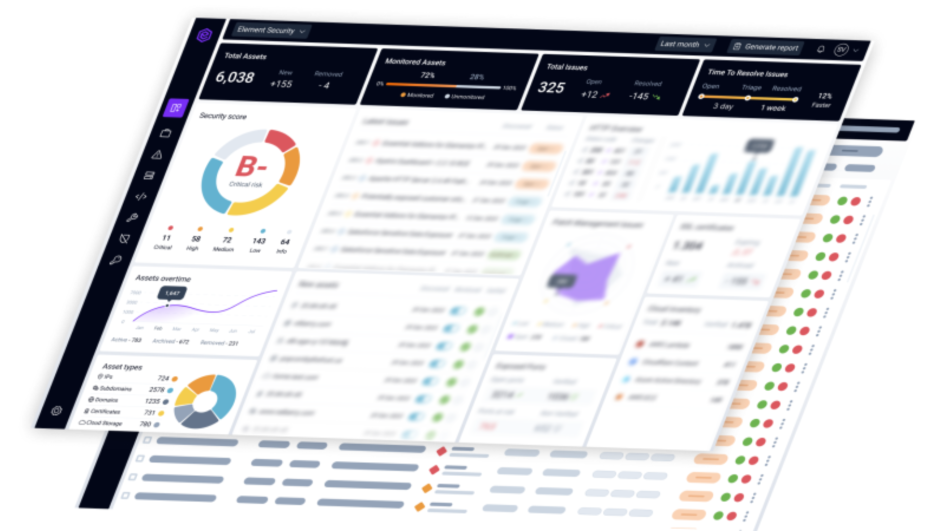
Reporting & Playbooks
צרו דו"חות ברורים עם תובנות מעשיות. השתמשו ב-playbooks אוטומטיים כדי לייעל את תהליך הטיפול בתקלות, לשפר את שיתוף הפעולה – ולחזק את רמת ההגנה באופן מתמשך.

למה לבחור בהגנה הפרואקטיבית של Element

נראות מלאה
מיפוי אוטומטי ועדכני של כלל הנכסים החיצוניים של הארגון – גם כאלה שלא תמיד ידועים לצוותי האבטחה
איתור איומים אמיתיים
מנוע התקיפה מנסה בכל יום לתקוף את הנכסים בפועל, כדי לבדוק אם הם אכן ניתנים לניצול
הפחתת רעשי רקע
מערכת שמפרידה בין התרעות קריטיות אמיתיות לבין רעשים שנוצרים מכלים אחרים כמו מזהי CVE שאינם ניתנים לניצול
יישום מיידי
אין צורך בהתקנות, agents או הגדרות מסובכות. מתחילים לסרוק מיד עם הכנסת הדומיין הראשוני
דו"חות פריצה מדויקים
כל חשיפה מזוהה מלווה ביומן תקיפה מלא: כולל שלבי התקיפה, תיעוד POC והמלצות טיפול
ניהול פגיעויות (Vulnerability Management)
שילוב של סריקות פסיביות לצד תקיפה פעילה, לזיהוי חולשות פוטנציאליות גם באמצעים לא חודרניים. התוצאה – תמונה מלאה של מצב האבטחה החיצוני של הארגון
סיפורים אמיתיים,
תוצאות אמיתיות

רציתי לשתף מניסיוננו עם Safetica ועם תהליך ההטמעה שביצענו יחד עם צוות Comsecure בקבוצת קלי.

חיפשנו פתרון שייתן לנו שליטה ונראות טובות יותר על המידע הארגוני ויסייע לנו לצמצם סיכונים סביב שימוש, העברה וזליגת מידע רגיש.

לפני תחילת התהליך, אחד הדברים שחששנו מהם היה שהטמעת מערכת DLP תהפוך לפרויקט ארוך ומורכב, שידרוש משאבים רבים מצוות ה-IT וישפיע על העבודה השוטפת בארגון.

בפועל, תהליך ההטמעה של Safetica היה פשוט ומהיר משמעותית ממה שציפינו. בתוך כחודש כבר היינו עם מערכת פעילה, כאשר העבודה מצד הצוות שלנו הייתה ממוקדת ולא דרשה מאיתנו להפוך את ההטמעה לפרויקט בפני עצמו.

כבר בשלבים הראשונים קיבלנו תמונה ברורה יותר של האופן שבו מידע נע בתוך הארגון, נקודות סיכון שדורשות תשומת לב ופעילויות שלא תמיד הייתה לנו עליהן נראות קודם לכן.

מבחינתנו, הערך הוא לא רק בהגנה על המידע, אלא גם ביכולת להבין טוב יותר מה קורה בפועל ולהגדיר מדיניות בהתאם לצרכים של הארגון.

גם הליווי של צוות Comsecure לאורך התהליך היה מקצועי, זמין וענייני, החל משלב האפיון ועד ההטמעה והעבודה השוטפת עם המערכת.

אם הייתי צריך לסכם את החוויה שלנו, Safetica הוכיחה לנו שהטמעת DLP לא חייבת להיות פרויקט ארוך וכבד כדי להתחיל לקבל ערך אמיתי.
יובל קרייצר
קבוצת קאלי

תודה!
כמו תמיד, הכל היה מדהים, מקצועי ומלא ידע.
למדתי המון!!!

חסוי
בטחוני

קשה להגיע לרמה גבוהה של שירותיות ומצוינות, אבל לשמור על הרמה הזאת לאורך זמן קשה לא פחות.
בכל גוף שאיתו יש לי ממשק בארגון שלכם ניתן לראות את ה-DNA הארגוני ששם את הלקוח במרכז.
מכל הספקים שאיתם אני עובד, השירות של קומסקיור הוא בכמה רמות מעל כולם. וכשזה חובר למוצר טוב, אז מצבנו בכלל טוב.

איתמר לזר
מ.ת.מ

לאחר למעלה משנה של שימוש ב- Safetica, הפתרון הוכיח את עצמו ככלי חיוני ויעיל בהגנה על מידע רגיש ובניהול סיכוני פנים בארגון שלנו. המערכת הוטמעה במהירות, קלה לניהול ומאפשרת קביעת מדיניות דרך ממשק נוח ואינטואיטיבי.

Safetica מספקת ראות מלאה ובזמן אמת על זרימת הנתונים, מאפשרת ניטור, זיהוי ומניעה של דליפות מידע מראש, כולל חסימת אימיילים, הדפסות והעלאה לאינטרנט. בנוסף, המערכת מנטרת פעילות משתמשים בעמדות הקצה, פועלת ברקע ללא פגיעה בעבודה השוטפת, ומציעה מספר שכבות הגנה. המערכת מזהה ומסווגת אוטומטית מידע רגיש ומחילה מדיניות מתאימה בהתאם, ומהווה פתרון אמין, ידידותי ויעיל לחיזוק אבטחת המידע ועמידה בדרישות רגולציה.”

וויליאם עדי
מנהל מערכות מידע | מרכז אקדמי פרס

העבודה עם Safetica העניקה לנו שקט נפשי בכל הנוגע לאבטחת המידע הארגוני, מה שעושה את ההבדל האמיתי הוא השירות. הצוות שמלווה אותנו מפגין מקצועיות וזמינות יוצאות דופן. כיף לעבוד עם שותפים שאכפת להם מהצלחת אבטחת המידע שלנו.

יובל קרייצר
מיישם סייבר - Kali Group

תודה ענקית לקומסקיור על שירות יוצא דופן, מקצועיות ויחס אישי וחם. חן ולירון מלווים אותנו במסירות ובזמינות תמידית, והמוצרים שלכם, במיוחד ESET – מספקים שקט תפעולי ושליטה מלאה במערכות. שותפות אמיתית שמביאה ביטחון בעבודה היומיומית.

מ.ת.מ מחשוב ותמיכה מתקדמת
1,300 +
משווקים מרוצים

מאמרים בנושא Element Security

כשהגישה מגיעה מבפנים: מה מקרה אשקלון מחייב לבדוק מול כל ספק

החשוד במתקפה על עשרות עד מאות חברות בישראל עבד כאיש אבטחת מידע בחברת אינטגרציה. ההרשאות שלו לא נפרצו, הן ניתנו לו.
להמשך קריאה

שחזור לילה אחד: איפה בדיוק אפשר היה לעצור את ההשבתה

בין הכניסה להצפנה עוברות שעות, ובכל אחת מהן נותרו סימנים. מה שקבע הוא לא אם התרחש זיהוי אלא מי היה ער.
להמשך קריאה

מעטפת אבטחת מידע וסייבר עם שירות מקומי למנכ"לים וארגונים

מעטפת סייבר מקומית משלבת טכנולוגיה, מומחים ותגובה מהירה כדי להגן על הארגון, המידע והמוניטין.
להמשך קריאה

ניהול חשיפות בארגון: למה סריקת חולשות כבר לא מספיקה

תעדוף חולשות לפי ציון בלבד כבר לא מספיק כשצריך להבין מה באמת ניתן לניצול בארגון.
להמשך קריאה

CTEM (Continuous Threat Exposure Management): כך מנהלים חשיפת איומים ומעדיפים סיכונים אמיתיים בארגון

CTEM הוא לא טרנד אלא שינוי תפיסתי. כך ארגונים מפסיקים לרדוף אחרי חולשות ומתחילים לנהל סיכונים אמיתיים.
להמשך קריאה

Element Security – מה ההבדל בין CTEM לניהול פגיעויות – ולמה זה משנה?

ניהול פגיעויות כבר לא מספיק — ארגונים מובילים עוברים ל-CTEM כדי להבין אילו סיכונים באמת מסכנים אותם ואיך לטפל בהם בצורה חכמה ויעילה.
להמשך קריאה

פריצה יזומה. הגנה מחוזקת. נראות אמיתית לסיכוני הסייבר שלך

האם הארגון שלכם באמת יודע אילו נכסים חשופים לתוקפים – ואילו סיכונים באמת קריטיים? הכירו את השלב הבא בניהול סיכונים: CTEM בפעולה.
להמשך קריאה

Element Security – ניהול מתמשך וחכם של חשיפה לאיומים (CTEM)

האם הארגון שלכם באמת יודע אילו נכסים חשופים לתוקפים – ואילו סיכונים באמת קריטיים? הכירו את השלב הבא בניהול סיכונים: CTEM בפעולה.
להמשך קריאה

ELEMENT: מקרה לדוגמה – שירותים פיננסיים

כשגם מערכות EASM מתקדמות עלולות לפספס – כך ארגון פיננסי גילה פרצת אבטחה קריטית
להמשך קריאה